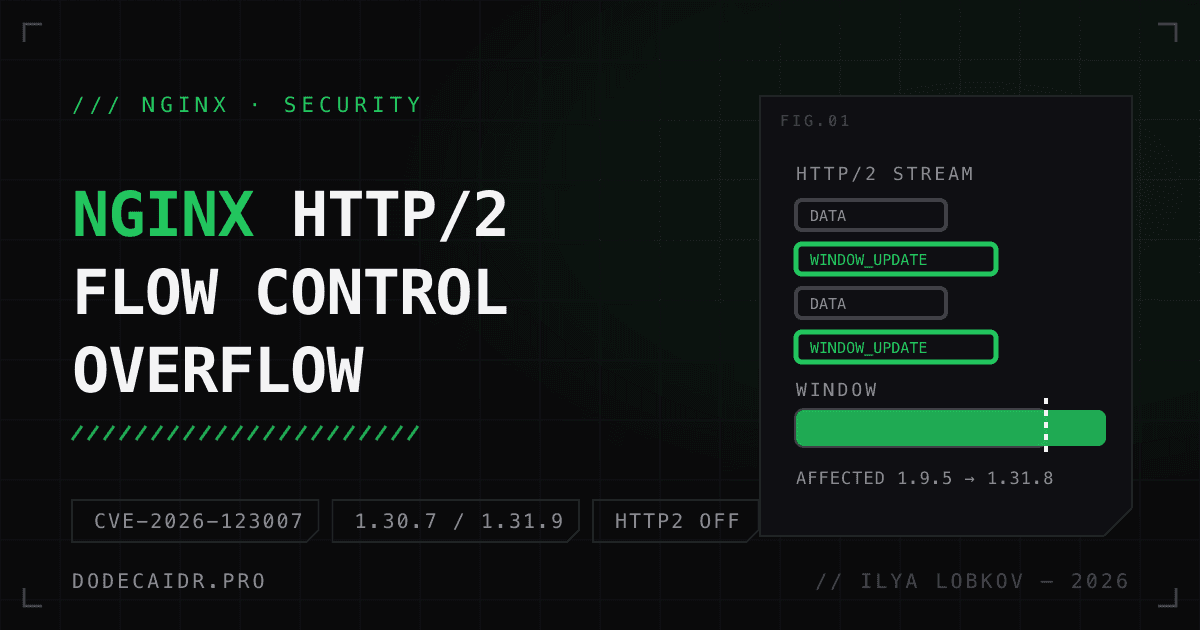
18 ноября вышли nginx 1.30.7 и 1.31.9 с исправлениями десяти уязвимостей. Две из них сидят в модуле HTTP/2, и обе, по данным исследователей, дают выполнить код на сервере без авторизации. Уязвимость nginx HTTP/2 CVE-2026-123007 живёт в коде с версии 1.9.5 от 22 сентября 2015 года, то есть 11 лет. CVE-2026-123633 появилась в 1.19.7 от 16 февраля 2021-го, ей почти шесть.
По соцсетям ходит фраза, что под угрозой до 225 миллионов сайтов. Число настоящее, но означает другое: столько сайтов работает на nginx по сентябрьскому обзору Netcraft, его приводит Wiz. Censys на 19 ноября насчитал около 8,8 млн сервисов, которые по версии и включённому HTTP/2 потенциально открыты для CVE-2026-123007. Это тоже оценка по номеру версии, без проверки конфига, и всё же она в 25 раз меньше. Ниже: что за баги, как проверить свой сервер за пару минут и что делать, если обновиться сегодня нельзя.
Уязвимость nginx HTTP/2: две ошибки, разные условия#
| CVE-2026-123007 | CVE-2026-123633 | |
|---|---|---|
| Что сломано | Переполнение окна flow control в HTTP/2, запись за пределы буфера | Use-after-free в HTTP/2, когда не хватает worker_connections |
| Затронуты | 1.9.5–1.31.8 | 1.19.7–1.31.8 |
| Когда срабатывает | Включён HTTP/2 поверх TLS. Wiz показал выполнение кода на nginx, который просто отдаёт статику | Включён HTTP/2, nginx проксирует запросы на бэкенд, а свободные соединения воркера заканчиваются |
| Оценка nginx.org | major | medium |
| Оценка F5 | CVSS 4.0: 9.2 | CVSS 4.0: 9.2 |
| Публичный эксплойт | Proof of concept от Rapid7 | Wiz свой не публикует |
| Исправлено | 1.30.7 stable, 1.31.9 mainline | 1.30.7 stable, 1.31.9 mainline |
Про ASLR источники расходятся. F5 пишет осторожно: выполнение кода возможно, если ASLR отключён или атакующий умеет его обойти. Wiz отвечает, что умеет: обе ошибки позволяют сначала прочитать память, и на официальных сборках 1.31.7 и 1.31.8 исследователи обошли ASLR. Код выполняется с правами рабочего процесса nginx, не root.
Атака на CVE-2026-123007 шумная. По разбору Upwind, чтобы уронить воркер, нужно около 60 ГБ трафика по одному соединению, а для выполнения кода около 128 ГБ. Отсюда и признак для мониторинга: долгие HTTP/2-соединения с огромным объёмом данных и множеством кадров WINDOW_UPDATE. Атак в реальной сети на момент публикации никто не зафиксировал, в каталоге CISA KEV этих CVE нет.
Меня это касается? Три проверки#
1. Включён ли HTTP/2. Без него обе ошибки не достать. Сам по себе nginx HTTP/2 не включает, это делает конфиг: директива http2 on; (с 1.25.1) или параметр http2 в listen.
nginx -T 2>/dev/null | grep -nE 'http2|listen .*443'2. Какая версия на самом деле. nginx -v говорит правду только про сборки с nginx.org и официальные Docker-образы. Дистрибутивы переносят исправления в свою старую версию, и номер не меняется. Например, в Ubuntu 24.04 исправленный пакет называется 1.24.0-2ubuntu7.20, и nginx -v по-прежнему показывает 1.24.0. Смотрите полную версию пакета и сверяйте с бюллетенем своего дистрибутива:
dpkg -l nginx | tail -1          # Debian, Ubuntu
rpm -q nginx # RHEL, Fedora, Alma| Дистрибутив | Исправленный пакет | Бюллетень |
|---|---|---|
| Ubuntu 24.04 LTS | 1.24.0-2ubuntu7.20 | USN-9159-1 |
| Ubuntu 22.04 LTS | 1.18.0-6ubuntu14.23 | USN-9159-1 |
| Ubuntu 26.04 LTS | 1.28.3-2ubuntu1.13 | USN-9159-1 |
| Debian 13 trixie | 1.26.3-3+deb13u11 | DSA-6642-1 |
| Debian 12 bookworm | 1.22.1-9+deb12u11 | DLA-4918-1 |
3. Не прячется ли nginx внутри чего-то ещё. Docker-образ на базе nginx, ingress-контроллер в Kubernetes, панель хостинга, балансировщик. В контейнере версию смотрите в самом образе, а не на хосте: docker run --rm <образ> nginx -v.
Как обновить nginx: reload не поможет#
Новый бинарник подхватывается только перезапуском. nginx -s reload перечитывает конфиг, но мастер-процесс остаётся старым, вместе со старым кодом HTTP/2.
sudo apt update && sudo apt install --only-upgrade nginx   # обновить nginx на Ubuntu/Debian
sudo systemctl restart nginx
Если простой недопустим, есть живая замена бинарника через сигнал USR2 и QUIT старому мастеру, она описана в документации nginx в разделе «Upgrading Executable on the Fly».
Официальные образы на Docker Hub уже обновлены: теги 1.31.9 и mainline вышли 19 ноября, 1.30.7 и stable 20 ноября. Если образ закреплён по digest или собирался раньше, его нужно пересобрать и перевыкатить. Тег nginx:stable, скачанный месяц назад, остаётся старым.
Обновиться сегодня нельзя: nginx http2 off#
Временная мера закрывает обе HTTP/2-ошибки, и для неё хватает обычного reload, потому что меняется только конфиг.
server {
    listen 443 ssl;        # было: listen 443 ssl http2;
    http2 off;             # nginx 1.25.1 и новее
    # ...
}
На версиях до 1.25.1 директивы http2 нет, там достаточно убрать http2 из listen. Проверьте все server-блоки на этом порту. Параметр http2 в listen действует на весь адрес и порт сразу, так что один забытый блок оставит HTTP/2 включённым для всех сайтов на нём.
Чем платите: клиенты перейдут на HTTP/1.1, страницы с множеством ресурсов станут грузиться медленнее. gRPC-фронтенд так не спасти, grpc_pass без HTTP/2 не работает, там остаётся только обновление. После обновления HTTP/2 верните.
Ingress-nginx в Kubernetes#
Здесь хуже всего. Community-проект kubernetes/ingress-nginx архивирован, внутри у него nginx 1.27.1, HTTP/2 включён по умолчанию, и исправлений не будет ни в одном релизе. Форки Rancher и Chainguard на момент разбора Upwind тоже не были исправлены.
Что делать сейчас: в ConfigMap контроллера поставить use-http2: "false" и планировать переезд. У F5 NGINX Ingress Controller исправлена версия 5.8.0 (HTTP/2 там выключен по умолчанию), у NGINX Gateway Fabric исправлена 2.9.0, но HTTP/2 там включён по умолчанию.
Что ещё закрыл тот же релиз#
В 1.30.7 и 1.31.9 исправлено десять CVE. Набор из пяти ошибок, которые дают выполнение кода, исследователи назвали nginx2root. Отключение HTTP/2 закрывает только две из них. Остальные три требуют своих условий:
- CVE-2026-121810: use-after-free в HTTP/3. Временная мера: убрать
quicизlisten,http3 off;, отправлятьAlt-Svc 'clear'. - CVE-2026-123634: use-after-free в
resolver, если одно имя одновременно резолвится в подзапросах (proxy_passс переменной иmirror, SSI). - CVE-2026-113425: use-after-free в почтовом прокси. Если он у вас есть, ограничьте доступ к нему по IP.
Название nginx2root объясняется так: Xint соединил CVE-2026-123007 с ошибкой в модуле SCTP ядра Linux и получил root на хосте, в том числе из контейнера. Обновление nginx ядро не чинит. Если SCTP вам не нужен, запретите загрузку модуля строкой install sctp /bin/false в /etc/modprobe.d/. Уже загруженный модуль она не выгрузит: выгрузите его через rmmod sctp или перезагрузите сервер.
Что у меня#
Я держу семь сайтов на Next.js в Docker на одном сервере через Dokploy, входящий трафик принимает Traefik. Сегодня прошёлся grep по всем семи Dockerfile и конфигам: nginx нигде нет, базовые образы только node. Так что этот релиз меня не касается, в отличие от октябрьского, когда пришлось чинить шесть сайтов из семи. Тот случай я разобрал в статье про уязвимость Next.js октября 2026.
Если nginx у вас есть, порядок такой: проверить, включён ли HTTP/2. Если включён, обновить пакет или образ сегодня, а до выкатки поставить http2 off. Предыдущая партия ошибок вышла месяцем раньше, в 1.30.6 и 1.31.7. Её разбор есть в сводке уязвимостей nginx и других CVE октября: там другие условия, связанные с alias, map и aio.
Источники: бюллетени nginx.org, CHANGES nginx, разбор Wiz, Upwind про Kubernetes, Equixly про отключение HTTP/2, Ubuntu CVE-2026-123007, Debian security tracker, BleepingComputer с данными Censys.