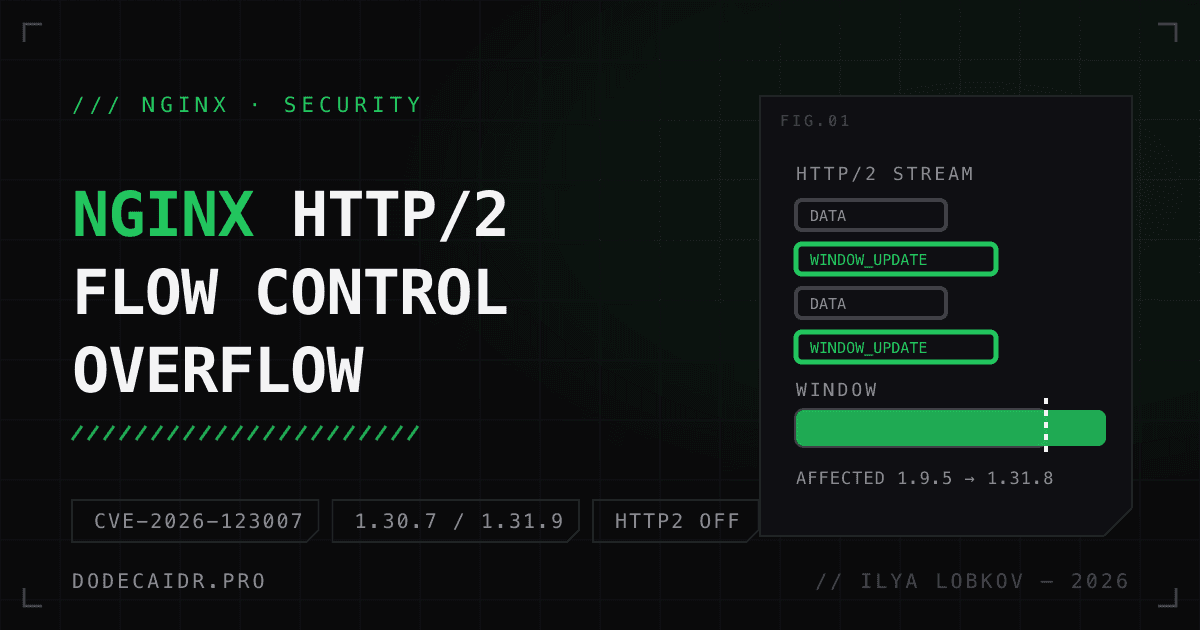
11月18日に、10件の脆弱性を修正したnginx 1.30.7と1.31.9がリリースされました。そのうち2件はHTTP/2モジュールにあり、研究者によれば、どちらも認証なしでサーバー上のコードを実行できます。この nginx 脆弱性 http2 のうちCVE-2026-123007は、2015年9月22日の1.9.5から11年間コードに残っていました。CVE-2026-123633は2021年2月16日の1.19.7からで、6年近くになります。
SNSでは「最大2億2500万サイトが危険」という言い方が出回っています。数字は本物ですが、意味が違います。Wizが引用しているNetcraftの9月調査で、nginxで動いているサイトの数がこれです。Censysは11月19日時点で、バージョンとHTTP/2の有効設定からCVE-2026-123007の影響を受けうるサービスを約880万と数えました。こちらも設定ファイルまでは見ていないバージョンベースの推定ですが、それでも25分の1です。以下では、どんなバグなのか、自分のサーバーを数分で確認する方法、今日更新できない場合の対処を書きます。
nginx 脆弱性 http2: 2件の不具合、発動条件は別#
| CVE-2026-123007 | CVE-2026-123633 | |
|---|---|---|
| 内容 | HTTP/2のフロー制御ウィンドウのオーバーフローで、バッファ外への書き込み | worker_connections が足りなくなったときのHTTP/2のuse-after-free |
| 影響バージョン | 1.9.5〜1.31.8 | 1.19.7〜1.31.8 |
| 発動条件 | TLS上でHTTP/2が有効。Wizは、静的ファイルを返すだけのnginxでコード実行を実証 | HTTP/2が有効で、nginxがバックエンドへプロキシし、ワーカーの空き接続が尽きる |
| nginx.orgの評価 | major | medium |
| F5の評価 | CVSS 4.0: 9.2 | CVSS 4.0: 9.2 |
| 公開エクスプロイト | Rapid7のproof of concept | Wizは自社のものを公開していない |
| 修正 | 1.30.7 stable、1.31.9 mainline | 1.30.7 stable、1.31.9 mainline |
ASLRについては、情報源の見解が分かれています。F5は慎重で、ASLRが無効か、攻撃者が回避できる場合にコード実行が可能としています。Wizは回避できると答えています。どちらの不具合でも先にメモリを読み出せて、公式ビルドの1.31.7と1.31.8でASLRを回避したそうです。コードはnginxのワーカープロセスの権限で動き、rootではありません。
CVE-2026-123007への攻撃は目立ちます。Upwindの分析では、ワーカーを落とすのに1本の接続で約60GB、コード実行には約128GBのトラフィックが必要です。そこから監視の目印も出てきます。膨大なデータ量とWINDOW_UPDATEフレームの多さを伴う、長時間のHTTP/2接続です。公開時点で、実際のネットワークでの攻撃は確認されておらず、これらのCVEはCISA KEVカタログにもありません。
自分は対象か: 3つの確認#
1. HTTP/2が有効か。 無効なら、どちらの不具合にも届きません。nginxはHTTP/2を自動では有効にせず、設定で入ります。http2 on; ディレクティブ(1.25.1以降)か、listen の http2 パラメーターです。
nginx -T 2>/dev/null | grep -nE 'http2|listen .*443'2. 実際のバージョン。 nginx -v が正しい値を返すのは、nginx.orgのビルドと公式Dockerイメージだけです。ディストリビューションは修正を古いバージョンに取り込むので、番号は変わりません。たとえばUbuntu 24.04の修正済みパッケージは 1.24.0-2ubuntu7.20 ですが、nginx -v は1.24.0のままです。パッケージの完全なバージョンを見て、自分のディストリビューションのアドバイザリと照合してください。
dpkg -l nginx | tail -1          # Debian, Ubuntu
rpm -q nginx # RHEL, Fedora, Alma| ディストリビューション | 修正済みパッケージ | アドバイザリ |
|---|---|---|
| Ubuntu 24.04 LTS | 1.24.0-2ubuntu7.20 | USN-9159-1 |
| Ubuntu 22.04 LTS | 1.18.0-6ubuntu14.23 | USN-9159-1 |
| Ubuntu 26.04 LTS | 1.28.3-2ubuntu1.13 | USN-9159-1 |
| Debian 13 trixie | 1.26.3-3+deb13u11 | DSA-6642-1 |
| Debian 12 bookworm | 1.22.1-9+deb12u11 | DLA-4918-1 |
3. 別のものの中にnginxが隠れていないか。 nginx ベースのDockerイメージ、Kubernetesのingressコントローラー、ホスティングのパネル、ロードバランサーです。コンテナでは、ホストではなくイメージの中のバージョンを見ます: docker run --rm <イメージ> nginx -v。
nginxの更新方法: reloadでは効かない#
新しいバイナリは、再起動して初めて読み込まれます。nginx -s reload は設定を読み直すだけで、マスタープロセスは古いまま、古いHTTP/2のコードも残ります。
sudo apt update && sudo apt install --only-upgrade nginx   # nginxを更新(Ubuntu/Debian)
sudo systemctl restart nginx
停止できない場合は、旧マスターに USR2 と QUIT のシグナルを送ってバイナリをその場で入れ替える方法があります。nginxのドキュメントの「Upgrading Executable on the Fly」に書かれています。
Docker Hubの公式イメージは更新済みです。タグ 1.31.9 と mainline が11月19日、1.30.7 と stable が11月20日に出ました。イメージをdigestで固定している場合や、以前にビルドした場合は、再ビルドして再デプロイが必要です。1か月前にpullした nginx:stable は古いままです。
今日は更新できない場合: nginx http2 off#
暫定対策は、HTTP/2の2件の不具合を両方とも塞ぎます。変わるのは設定だけなので、通常のreloadで足ります。
server {
    listen 443 ssl;        # 変更前: listen 443 ssl http2;
    http2 off;             # nginx 1.25.1以降
    # ...
}
1.25.1より前のバージョンには http2 ディレクティブがないので、listen から http2 を外せば足ります。同じポートのすべての server ブロックを確認してください。listen の http2 パラメーターはアドレスとポート全体に効くため、外し忘れたブロックが1つあると、そのポートのすべてのサイトでHTTP/2が有効のままです。
代償もあります。クライアントはHTTP/1.1に切り替わり、リソースの多いページは読み込みが遅くなります。gRPCのフロントエンドはこの方法では救えません。grpc_pass はHTTP/2なしでは動かないので、更新するしかありません。更新したらHTTP/2を戻してください。
KubernetesのIngress-nginx#
ここがいちばん厳しい状況です。コミュニティ版の kubernetes/ingress-nginx はアーカイブ済みで、中身はnginx 1.27.1、HTTP/2はデフォルトで有効、今後のリリースでも修正は出ません。RancherとChainguardのフォークも、Upwindの分析時点では未修正でした。
今できるのは、コントローラーのConfigMapに use-http2: "false" を設定し、移行を計画することです。F5 NGINX Ingress Controllerは5.8.0で修正済み(HTTP/2はデフォルトで無効)、NGINX Gateway Fabricは2.9.0で修正済みですが、こちらはHTTP/2がデフォルトで有効です。
同じリリースで修正された他の脆弱性#
1.30.7と1.31.9では、10件のCVEが修正されました。コード実行につながる5件の不具合をまとめて、研究者はnginx2rootと呼んでいます。HTTP/2を無効にして塞げるのは、そのうち2件だけです。残る3件には、それぞれ別の条件があります。
- CVE-2026-121810: HTTP/3のuse-after-free。暫定対策は、
listenからquicを外し、http3 off;を設定し、Alt-Svc 'clear'を送ることです。 - CVE-2026-123634:
resolverのuse-after-free。同じ名前がサブリクエストで同時に解決される場合に起きます(変数を使うproxy_passとmirror、SSI)。 - CVE-2026-113425: メールプロキシのuse-after-free。使っている場合は、IPでアクセスを制限してください。
nginx2rootという名前の由来はこうです。XintがCVE-2026-123007をLinuxカーネルのSCTPモジュールの不具合と組み合わせ、コンテナの中からでもホストのrootを取りました。nginxを更新しても、カーネルは直りません。SCTPが不要なら、/etc/modprobe.d/ に install sctp /bin/false と書いてモジュールの読み込みを禁止します。すでに読み込まれているモジュールは外れないので、rmmod sctp で外すか、サーバーを再起動してください。
私の環境の場合#
私はDokployで1台のサーバーにNext.jsのサイトを7つ、Dockerで置いていて、受信トラフィックはTraefikが受けています。今日、7つの Dockerfile と設定をgrepしましたが、nginxはどこにもなく、ベースイメージは node だけでした。したがって今回のリリースは私には関係ありません。7サイト中6サイトを直す必要があった10月のときとは違います。そのときのことは、2026年10月のNext.js 脆弱性の記事に書きました。
nginxを使っているなら、順番はこうです。まずHTTP/2が有効かを確認します。有効なら、パッケージかイメージを今日のうちに更新し、反映までの間は http2 off を入れておきます。前回の脆弱性は1か月前の1.30.6と1.31.7で出ています。その内容はnginx 脆弱性などCVEまとめ(2026年10月)にあり、条件は alias、map、aio に関するものでした。
出典: nginx.orgのアドバイザリ、nginxのCHANGES、Wizの分析、UpwindのKubernetesの記事、EquixlyのHTTP/2無効化の記事、Ubuntu CVE-2026-123007、Debian security tracker、BleepingComputerのCensysデータ。